|
最新文章
|
点晴OA办公管理信息系统
→『 经验分享&问题答疑 』
本版文数:8506 今日文数:6599
|
|
在日常办公中Win10系统设置共享文件是比较常见的需求,接下来详细介绍一下设置共享文件的步骤:一、网络设置右击电脑右下角的网络标志选择“打开“网络和internet“设置”点击”网络和共享中心“点击”更改高级共享设置“根据网络类型选择”启动网络发现“和”启用文件和打印机共享“在”所有网络“中选择”启用共享以便可以访问网...
|
|
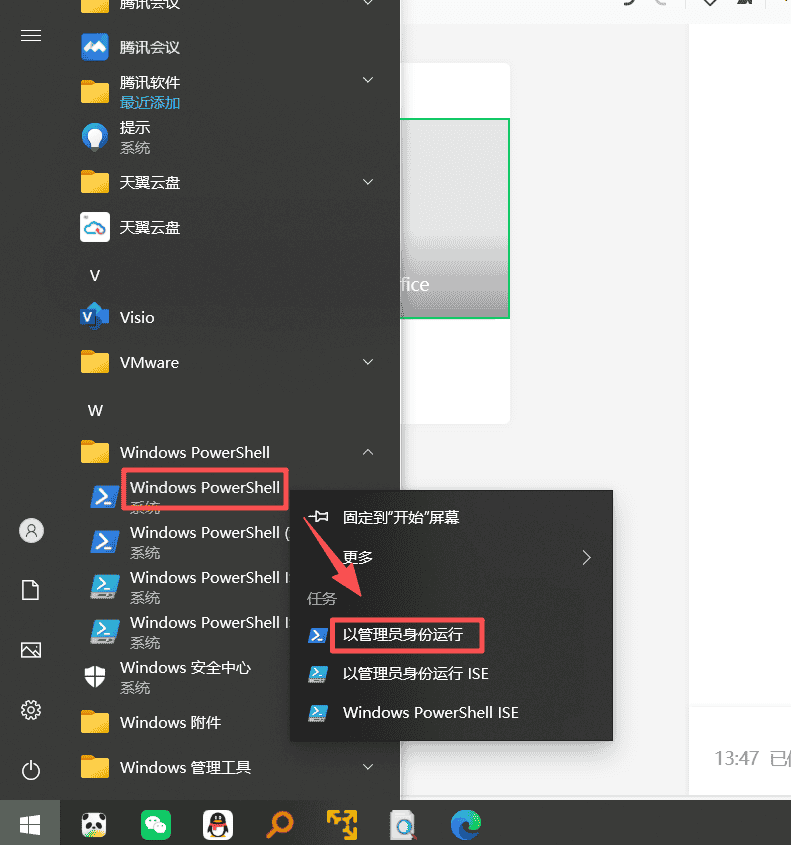
你还在到处找Windows激活工具吗?还在用KMS吗?由于Windows的普遍应用,Windows系统和MSOffice是我们日常工作的得力助手。出于成本的考虑,我们不少用户都喜欢找工具来激活Windows系统和MSOffice。但是不少工具在Windows系统都直接报病毒,有时候还没等工具解压缩完就直接隔离了。对于不...
|
|
现在全世界都在做AI。大家都在砸钱、造智能体,每天冒出来的Agent比SaaS多得多。可有一个问题,一直没人正面回答:这东西到底怎么收钱?商品要成立,先得能量化成收费标准。能不能做出来,做得好不好,先放一边。你连怎么收钱都没想清楚,生意就没成。这话不中听,但谁也绕不开:AI行业的计价,到今天看,还没有一个模式真正闭环。...
|
|
零日漏洞通常是指还没有补丁的安全漏洞,零日攻击则是指利用零日漏洞对系统或软件应用发动的网络攻击。由于零日漏洞的严重级别通常较高,所以零日攻击往往也具有很大的破坏性。目前,任何安全产品或解决方案都不能完全防御住零日攻击。但是,通过建设完善的防御体系,提升人员的防范意识,可以有效减少被零日攻击的机率,降低零日攻击造成的损失...
|
|
OpenSSL生成的苹果p12证书传到个推上校验失败了,难道密码错了?
校验失败不一定是密码错了,根据你使用OpenSSL在Windows上生成p12的场景,问题很可能出在加密算法兼容性上。🔍最可能的原因:OpenSSL的加密算法APNs不认OpenSSL4.x版本在生成.p12时默认使用AES-256加密,但苹...
|
|
Windows如何生成苹果p12推送证书?
在Windows系统下将苹果的.cer推送证书转换成.p12文件,主要有使用在线工具和使用OpenSSL命令行两种方式。不过,在进行转换前,有一个关键点需要先理清:单纯的.cer文件只包含公钥证书,不包含私钥。而推送服务(APNs)所需的.p12文件必须同时包含证书和与之...
|
|
局域网访问共享文件夹提示“不能访问此共享文件夹,因为你组织的安全策略阻止未经身份验证的来宾访问”
如果别的电脑可以访问共享文件夹,你的电脑不行,问题很可能出在你的电脑上。这个错误提示很明确:Windows出于安全考虑,默认禁止了“未经身份验证的来宾访问”,也就是禁止使用Guest账户或空密码去连接共享文件夹。别的能打...
|
|
局域网内如何设置文件夹共享,让其他电脑能看到文件夹内容
在局域网内共享文件夹,核心是两步:先在被共享的电脑上开启“网络发现”和“文件共享”功能,然后设置具体的共享文件夹,最后其他电脑通过地址访问即可。💻准备工作(在共享文件的电脑上操作)在开始共享前,需要先确保网络环境通畅:确认网络连通:确保所有电脑都连接到同一个路...
|
|
SQLServerTop10和where扫描看哪个优先?是否扫描够了10行就不扫了?
在SQLServer中,WHERE子句在逻辑上先于TOP执行。至于扫描是否在找到10行后就停止,答案是:通常会提前终止,但具体行为取决于执行计划中是否存在ORDERBY等“阻塞”操作符。🎯逻辑顺序:WHERE先行,TOP收尾SQ...
|
|
我有两台服务器A和B,A上用win-acme搞了通配符https证书申请和自动更新,B上如何使用此证书,也弄一个win-acme搞一遍?
不需要在B上“再搞一遍”win-acme的完整申请流程。如果B也独立去申请并续期同一张通配符证书,会造成两个管理点:两边各自管理一套验证凭据,续期时间可能错开,排查问题也会更麻烦。...
|
|
我用了个推,AppleDeveloperProgram会员资格到期后,App推送提醒会停吗?
核心结论是:会员到期后,已安装你App的用户照常使用,但推送会中断;续费后App会自动恢复上架,但推送的恢复需要你额外操作。🍎会员到期后:App可用,但推送会中断对你的免费App而言,开发者会员到期的影响分两层:1.对A...
|
|
苹果应用商店的App会因为AppleDeveloperProgram会员资格到期而无法使用吗?续费后还需要重新打包更新APP版本吗?
结论是:会员资格到期不会导致已下载你App的用户无法使用,但新用户将无法下载;续费后通常也不需要你专门更新或重新提交App版本。不过,具体影响因App类型(免费/付费)和后台服务(如...
|
|
Windows局域网配置https访问
1、前往https://github.com/FiloSottile/mkcert/releases下载最新版的Windows可执行文件(如mkcert-v1.4.4-windows-amd64.exe)。
2、安装根证书:以管理员身份打开PowerShell或CMD,进入m...
|
|
工作流多人单审怎么显示对应审核人的姓名?参见教程:如何将工作流审核信息(审核人、审核时间、审核意见、个人签名)放入到申请表单中相应位置[51884]http://8784.oa22.cn
工作流流程申请或审批时如何自动生成当前操作人的用户名/操作时间/审核内容等?[10456]http://15992.oa22.c...
|
|
不是黑魔法,是一套精心设计的工程。从你点下那个附件开始,机器里每一步发生了什么——这一篇,把机器拆开给你看。上一篇我们讲了它锁什么、怎么防。这一篇换个视角——钻进机器内部,跟着病毒走完从进门到收工的全程。你会看到它每一步的算计,也会看到防线的每一颗钉子,钉在它作业流程的哪个环节上。📌本文看点01钥匙为何不落地02先拆...
|
|
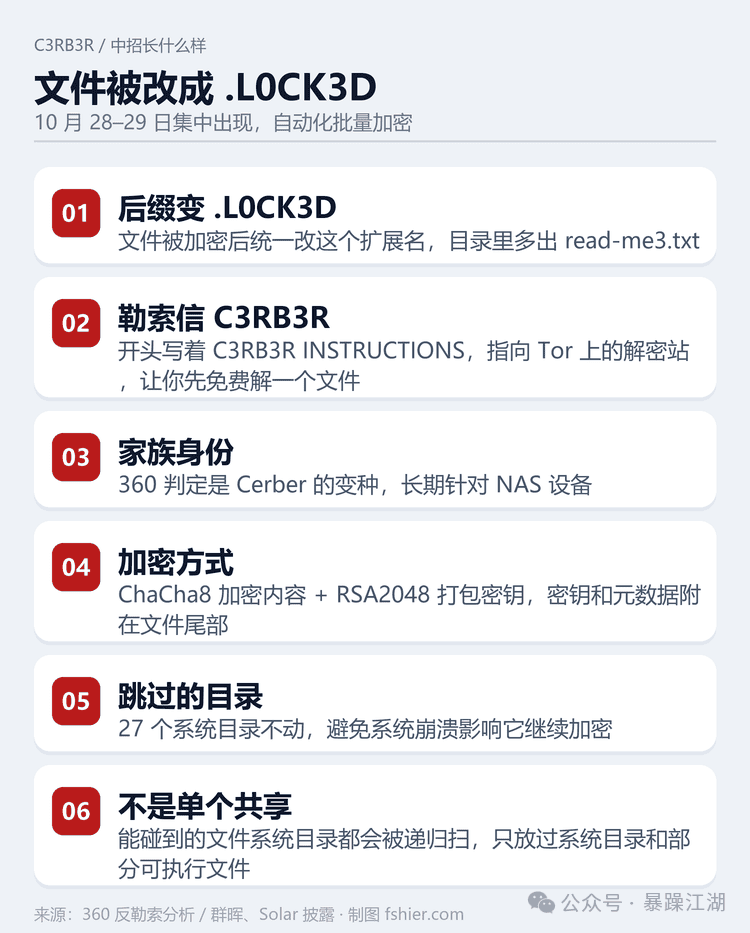
10月28日到29日,Reddit、BleepingComputer和国内论坛上陆续出现群晖NAS用户求助:文件被批量加密,后缀改成.L0CK3D,每个目录里留一封read-me3.txt,开头写着「C3RB3RINSTRUCTIONS」,要你去Tor站点买解密工具。360反勒索服务团队和Solar应急响应团队先后披露...
|
|
分类:工具辅助大小:18.53M语言:中文版本:v3.5.0.260224最新版时间:2026-04-2504:52平台:Android《smsforwarder》是一款开源免费、无需Root权限的Android消息转发工具,能够实时监控手机收到的短信来电和App通知,根据用户设定的自定义规则,将关键信息精准转发到指定...
|
|
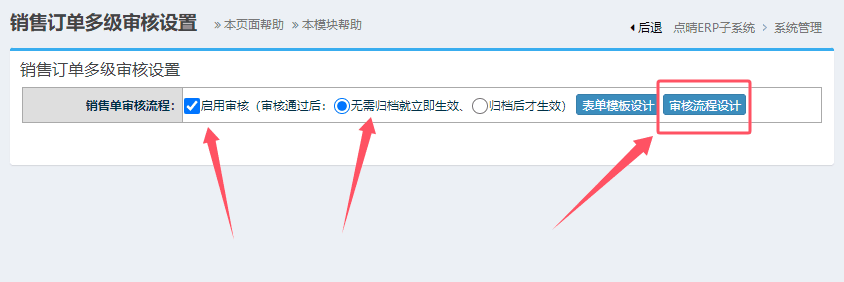
点晴ERP中审批流程设置操作步骤:1、以管理员身份登录,进入:系统管理-》用户管理-》销售单多级审核,如下图所示:
2、进入页面后,勾选“启用审核”,然后点击“审核流程设计”,如下图所示:
3、进入设置页面后,设置审批路线即可,如下图所示:设置完成后点击“流程有效性检测”,然后保存完成。
说明:正常情况点晴实...
|
|
我有一个asp页面,执行时提示错误:安全频道支持出错,如何解决?
说明,这个错误是当前ASP网站需要连接到一个外部的第三方https链接,但当前网站上采用的WindowsServer操作系统版本太旧造成的,你应该将WindowsServer2003/2008R2操作系统升级到2016或之后的更高版本;SQLServe...
|
|
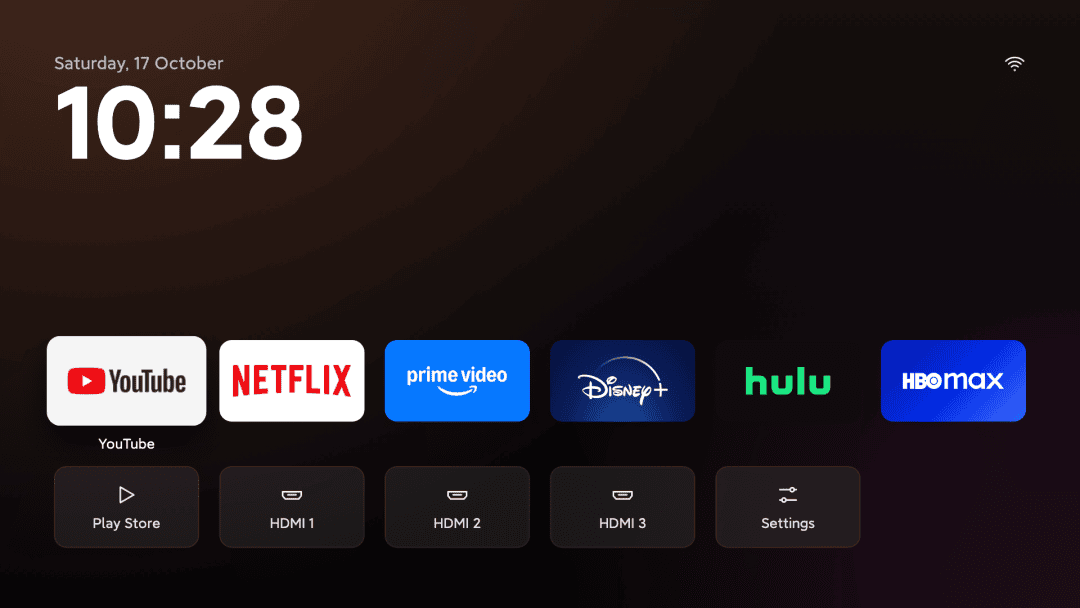
CleanYourTV刮起了一阵电视桌面改造的风,在GitHub上已经衍生出了一个相当热闹的生态。比如前面分享的Aerial,当时它还比较简单,最低要Android5.0,到现在已经更新了几十个版本,目前连Android4.0–4.4老电视都支持了,所以之前因为系统版本低玩不了的,现在可以试试。除了这两个核心项目之外,...
|
|
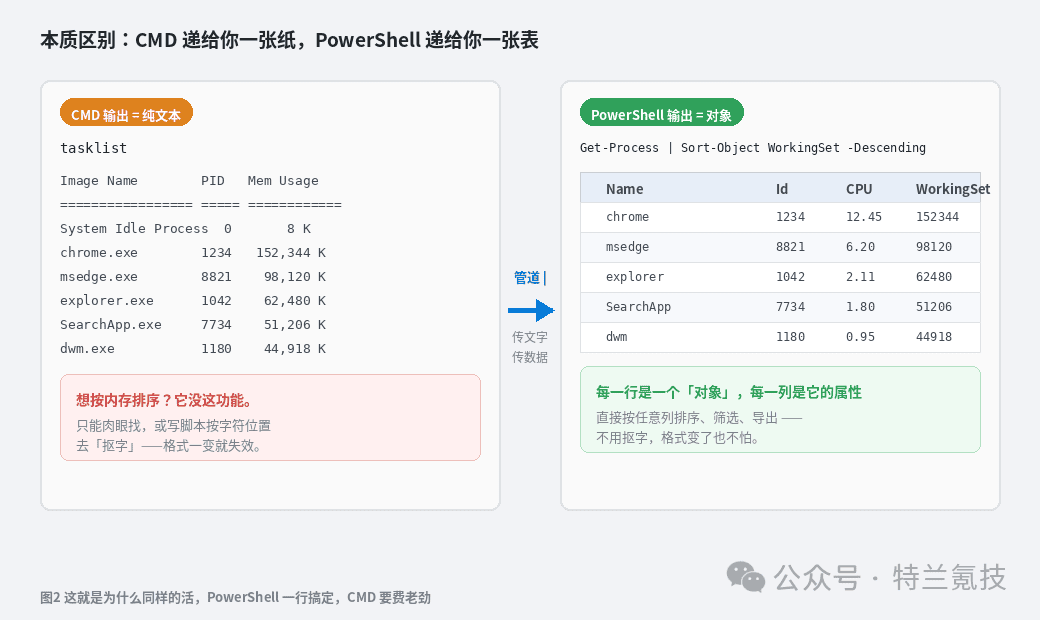
你有没有过这种经历:网上搜怎么清理C盘怎么查电脑IP,教程让你打开命令提示符,输入ipconfig。你照做,弹出一个黑窗口,稀里糊涂敲完,解决了。但下次再搜,又有教程说打开PowerShell,输入Get-xxx。你懵了:这俩不是一个东西吗?长得差不多啊,到底该用哪个?其实它们完全不是一回事——一个是从DOS时代活到现...
|
|
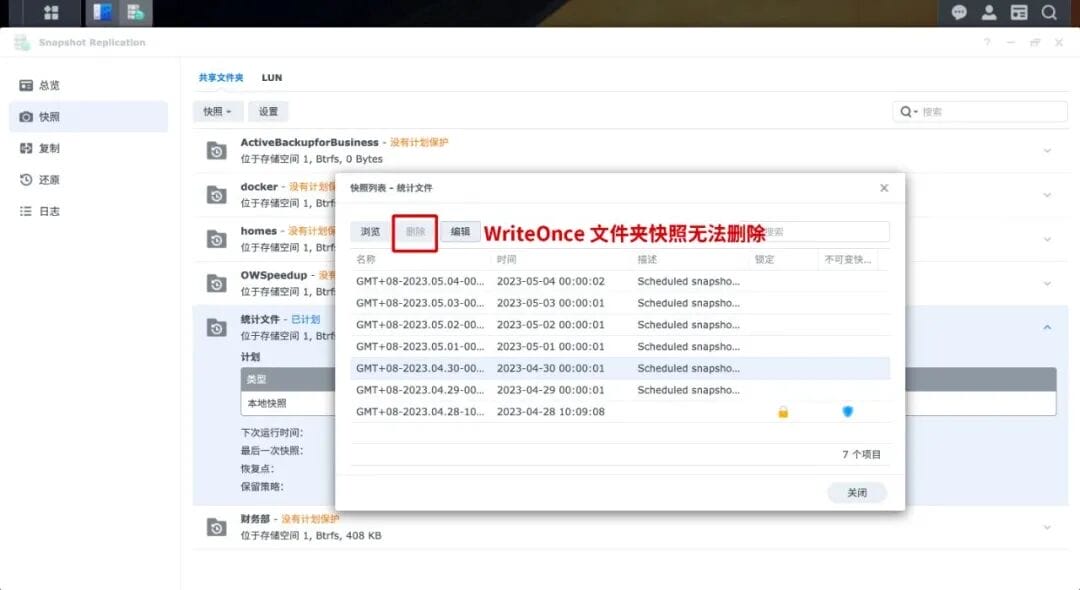
昨天聊完最近爆发的群晖勒索病毒,一夜过后,我又看到有不少人中招了。不过,有些同志提前打开过「不可变快照」功能,把文件恢复过来了。在讲今天的猪脚「不可变快照」之前,我们先用两分钟,说说「快照」这个东西。Part1快照是啥?你可以把群晖的「快照」(Snapshot)直接理解成单机游戏里的「随时存档」。平时我们做传统备份,相...
|
|
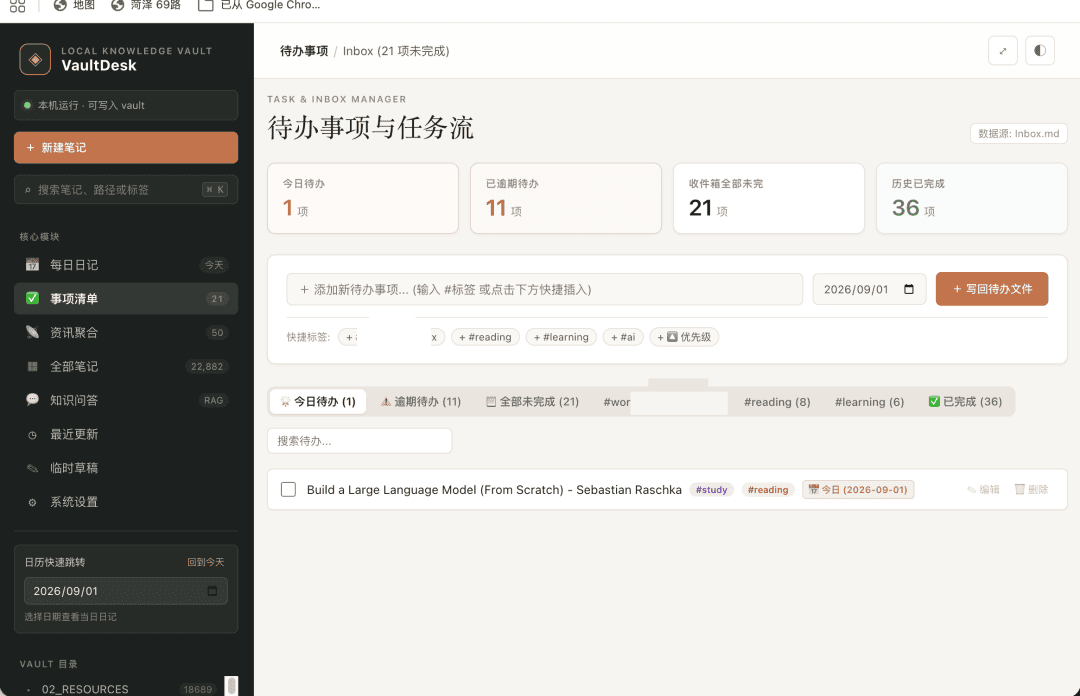
我家中的MacMiniM4上的Obsidian库里存着几千个markdown文件。手机和iPad上都装过Obsidian客户端,同步总是失败。iCloud试过,第三方工具也试过,大库在移动端就是稳不住。装客户端,其实是把整个库复制一份带走。两份库,各改各的,日子久了,自己也说不清哪份是新的。后来想通了:不装了。电脑上那...
|
|
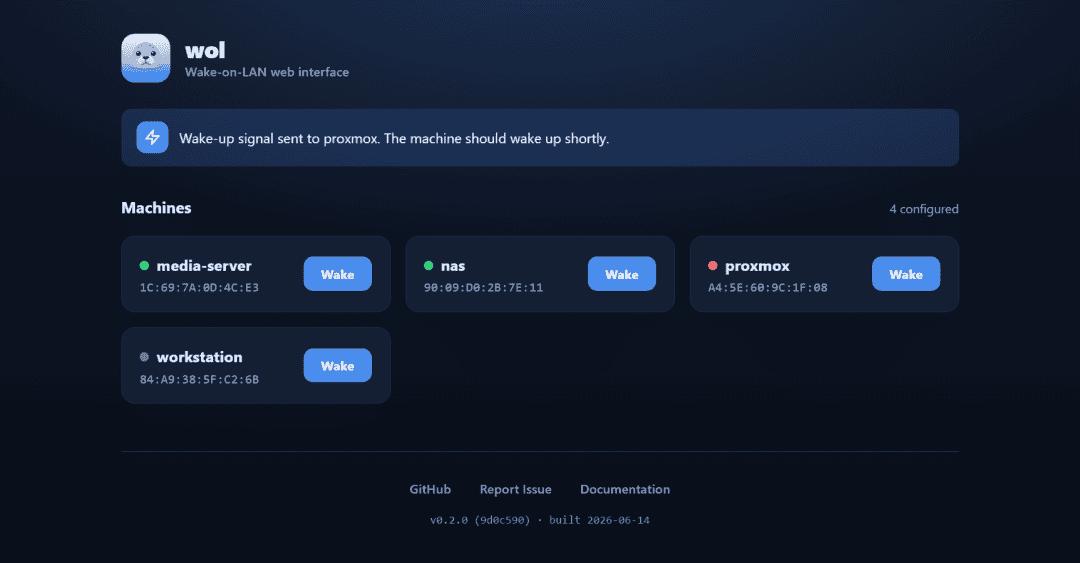
wol是一款开源的网络唤醒工具:通过命令行或自带网页界面发送“魔术包”,远程一键唤醒局域网内支持Wake-on-LAN的电脑、服务器等设备,并支持定时唤醒。用作者的话就是:用一条命令或一次点击,唤醒你的设备,命令行和网页界面两条路都行。要点一条命令唤醒设备:wolsend--namedesktop按名字唤醒,或直接指定...
|
|
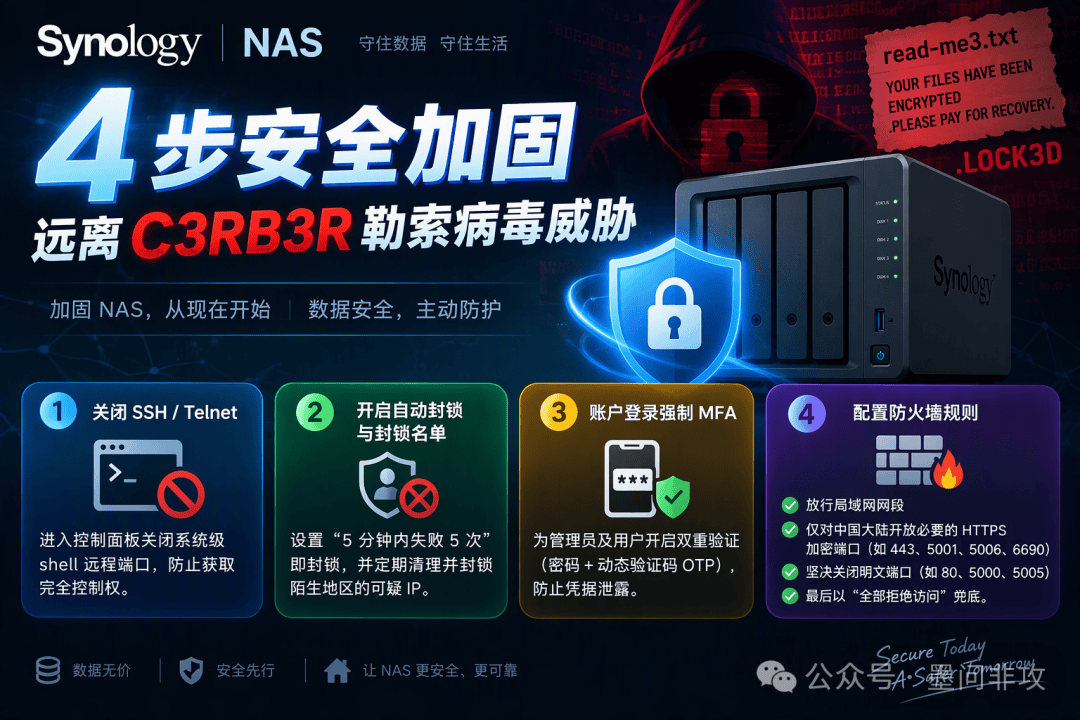
近期多起群晖NAS勒索事件爆发。攻击者加密文件、追加.LOCK3D后缀,并留下read-me3.txt勒索信,该团伙暂被命名为C3RB3R。值得警惕的是,部分受害设备已更新至当时最新的DSM7.4.1-90080Update1(群晖2026年10月12日发布,仅称修正安全性弱点,未公开漏洞编号)。是否涉及0day仍在溯...
|


 400 186 1886


